
【SLG/日式/汉化/人妻/NTR/2D】Uber Seeds ~ご自宅で精〇注入します~【PC/2.28GB】

QNWJLv.6
3.2k 6
【作品介绍】

◆ 故事概要
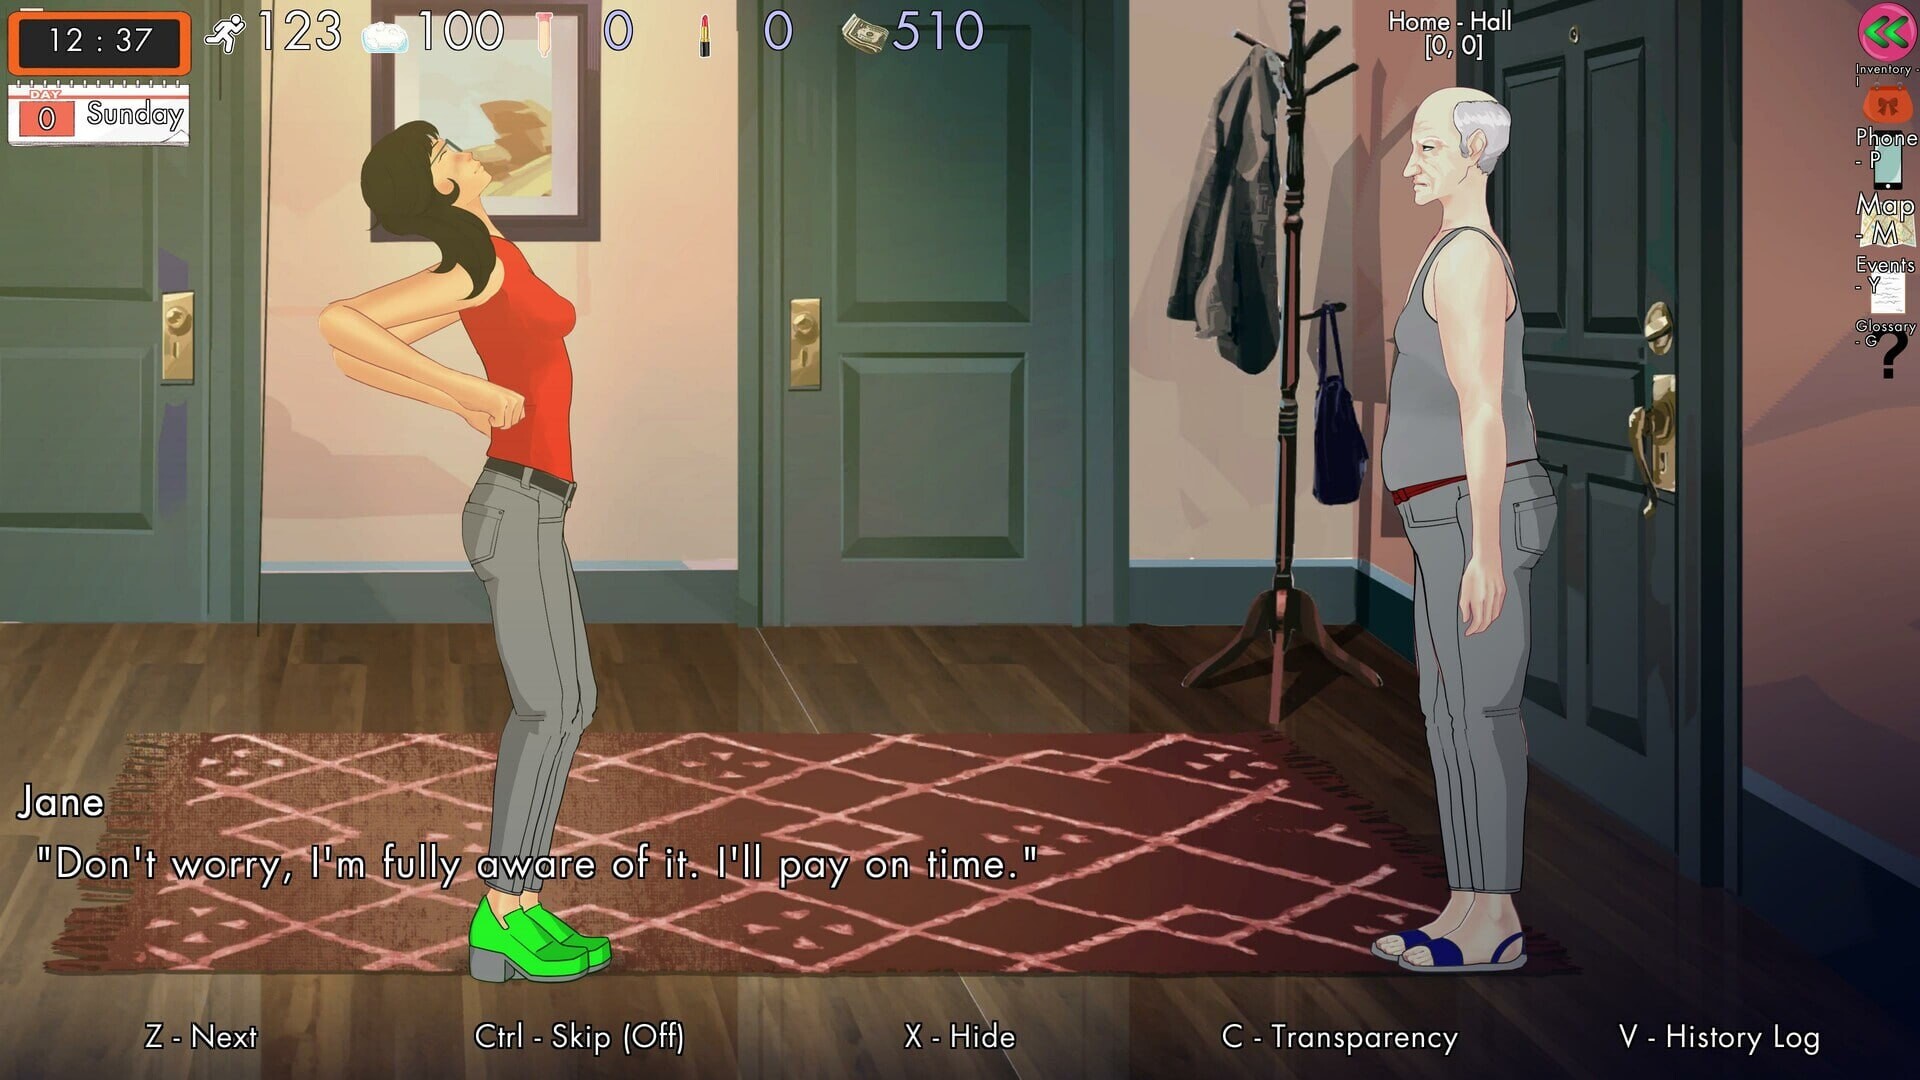
・前所未有的上门推销模拟游戏登场!你是一名售卖某款 “特殊商品(自制)” 的推销员。在住宅区四处奔走,向住户女性们推销商品,凭借自身努力达成销售目标。
◆ 游戏系统
・用话术消除对方的戒心!即使最初被拒之门外,通过日常的问候、得体的交谈以及赠送合适的 “礼物”,女性的 **《兴趣等级》** 也会上升。赢得她们的信任,让她们为你打开家门吧。
・丰富的事件与解锁要素 一旦能够进入家中,真正的重头戏就开始了。会发生各种各样的事件,你也可以提供自己的 “商品”。随着关系加深,特定的事件会逐渐解锁。
・与竞争对手的较量 在这条街上推销的并非只有你一人。强大的同行(竞争对手)们也在觊觎着同样的目标客户。要比他们更快签下合约,别把女孩们让给其他那些家伙。
・事务所升级 用赚来的资金扩建事务所!强化推销工具、确保高效的路线等,通过强化事务所,《兴趣等级》的上升率和推销效率会得到飞跃性的提升。


【网盘下载】
【解压码&提取码】QNWJ
【解压软件】✅双端【RAR】压缩工具✅
【解压方法】
【将mp4重命名为zip,例如:文件.mp4➡️文件.zip,并且使用RAR工具才能顺利解压游玩~】
【注意事项】
【如果文件夹是空的,则表示资源还在上传中,稍加等候即可~】
资源
共 1 个资源 · 已有 57 人下载
- 百度网盘解锁后可见
解锁全部 1 个资源需要 5 钻石
登录后才能解锁,作者会获得钻石分成
原创由 QNWJ 原创发布于 芯幻,转载请注明出处


讨论区6
这个游戏的文件有赛博花柳病,要小心
事件: 检测到恶意对象
组件: 文件反病毒
结果描述: 检测到
类型: 木马
名称: HEUR:Trojan.Win64.DllHijack.gen
精确度: 启发式分析
威胁级别: 高
对象类型: 文件
对象名称: version.dll
对象的 MD5: 52E3E510BC791511F3886605
原因: 专家分析
数据库发布日期: 昨天,2026/1/19 14:07:00